دیدن پورتهای باز و برنامههای در حال شنود در ویندوز
برنامهای که روی یک پورت شنود میکند، منتظر است دستگاههای دیگر به آن وصل شوند. اشتراک فایل، ریموت دسکتاپ، سرور بازی و بعضی سرویسهای پسزمینه همینطور کار میکنند و هر کدام راهی به داخل سیستم شماست. برای همین بهتر است بدانید کدامها باز هستند.
PowerShell را باز کنید و این دستور را اجرا کنید:
Get-NetTCPConnection -State Listen | Sort-Object LocalPort |
  Select-Object LocalAddress, LocalPort, @{n='Program';e={(Get-Process -Id $_.OwningProcess).ProcessName}}
برای هر پورت، آدرسی که روی آن شنود میشود و برنامهٔ پشتش نمایش داده میشود. آدرس 127.0.0.1 یا ::1 یعنی فقط خود سیستم میتواند وصل شود و جای نگرانی ندارد. آدرس 0.0.0.0 یا :: یعنی هر دستگاهی در هر شبکهای که به آن وصل هستید میتواند برای اتصال تلاش کند. دستور قدیمیتر netstat -ano هم همین فهرست را با شمارهٔ پروسه میدهد که در تب Details در Task Manager پیدا میشود.
چند پورت تقریباً روی هر ویندوزی دیده میشوند. پورتهای 135 و 139 و 445 مال اشتراک فایل و پرینتر ویندوز هستند، 3389 مال ریموت دسکتاپ است، 5353 و 5355 برای پیدا کردن نام دستگاهها در شبکهٔ محلی به کار میروند و 7680 مال Delivery Optimization است که آپدیتهای ویندوز را بین سیستمها پخش میکند.
بستن پورتهایی که لازم ندارید
اشتراک فایل را میشود برای شبکههای عمومی از Network and Sharing Center → Change advanced sharing settings خاموش کرد. اگر از ریموت دسکتاپ استفاده نمیکنید، آن را در Settings → System → Remote Desktop خاموش کنید. تنظیم Delivery Optimization در Settings → Windows Update → Advanced options است و آنجا میتوانید دانلود از سیستمهای دیگر را قطع کنید. در برنامههایی که خودتان نصب کردهاید هم دنبال گزینهای مثل «سرور» یا «اشتراک» بگردید، یا اگر لازمشان ندارید حذفشان کنید.
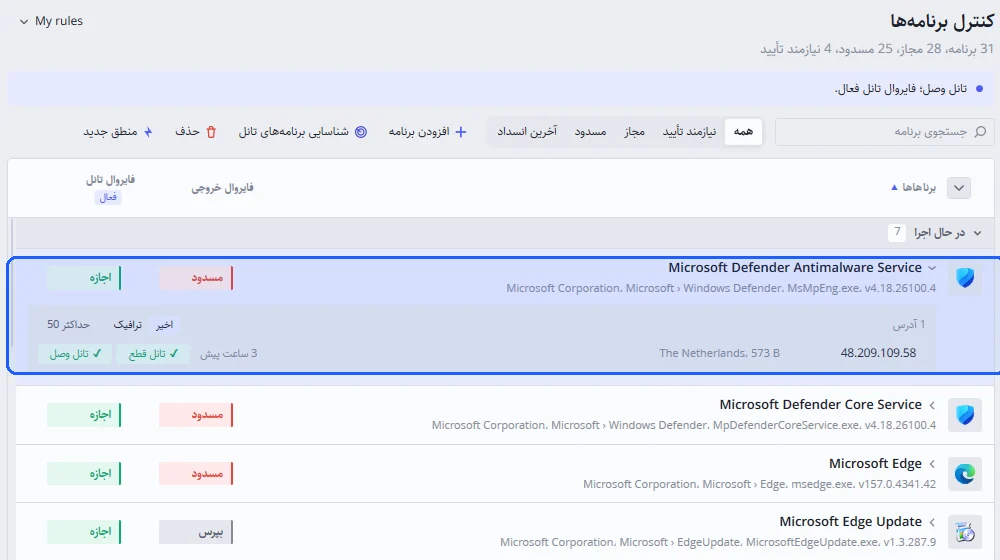
فایروال ویندوز تصمیم میگیرد چه چیزی وارد سیستم شود و نشتا مراقب طرف دیگر است، یعنی چیزی که بیرون میرود. در کنترل برنامهها تعیین میکنید کدام برنامهها اصلاً به اینترنت دسترسی داشته باشند و با باز کردن هر برنامه سوکتهای بازش را میبینید. برنامهای که نتواند به بیرون وصل شود، برای کسی که راهی به سیستم شما پیدا کرده کاربرد چندانی ندارد.